Säkerhet för humanoida robotar och EU-efterlevnad: En praktisk guide
Att implementera humanoida robotar inom europeisk tillverkningsindustri kräver att strikta säkerhets- och regelverksstandarder uppfylls. Här är vad du behöver veta.
Motion1 Inc. ·
Att implementera humanoida robotar i en tillverkningsanläggning är inte längre ett futuristiskt koncept. Det sker nu, i europeiska fabriker, lager och produktionslinjer. Men med implementeringen följer en kritisk fråga som varje tillverkare måste besvara innan en enda robot tas i drift: är denna implementering säker och följer den regelverket?
Europeiska unionen har några av världens mest omfattande regelverk när det gäller industrimaskiner, artificiell intelligens och arbetsplatssäkerhet. För tillverkare som implementerar humanoida robotar är dessa regler inte valfria överväganden – de är lagkrav med verkliga konsekvenser vid bristande efterlevnad.
Denna guide går igenom det regulatoriska landskapet, förklarar de viktigaste standarderna och direktiven som gäller, och tillhandahåller en praktisk checklista för att uppnå och bibehålla efterlevnad.
Det regulatoriska landskapet för humanoida robotar
Humanoida robotar intar en ovanlig position i regelverket. De är inte traditionella industrirobotar bultade i golvet bakom säkerhetsburar. De är mobila, autonoma och designade för att arbeta tillsammans med människor. Detta innebär att de faller under flera överlappande regelkategorier.
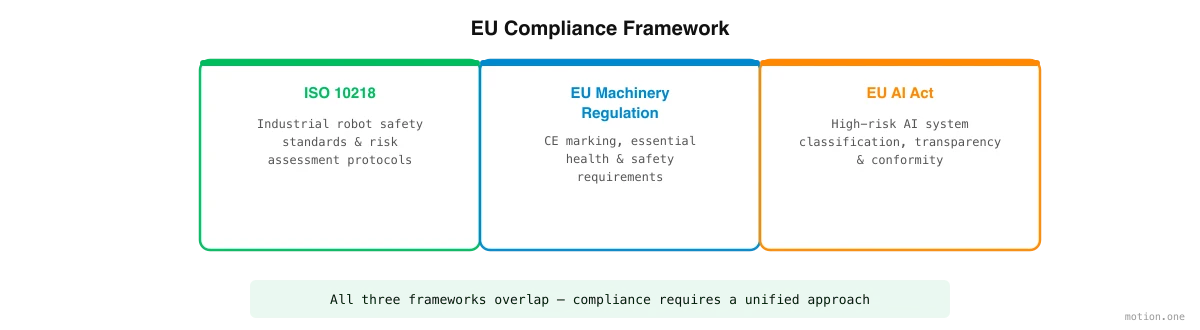
På en övergripande nivå är tre regelverk mest relevanta:
- Säkerhetsstandarder för industrimaskiner (ISO 10218, ISO 15066)
- EU:s maskinförordning 2023/1230 (ersätter det äldre maskindirektivet 2006/42/EC)
- EU:s AI-förordning (Förordning 2024/1689)
Var och en av dessa ramverk adresserar olika aspekter av implementeringen av humanoida robotar. Tillsammans definierar de de säkerhets-, dokumentations- och driftskrav som tillverkare måste uppfylla.
Det är värt att notera att det regulatoriska landskapet fortfarande utvecklas. Humanoida robotar utmanar befintliga kategorier, och tillsynsmyndigheter arbetar aktivt med vägledning specifikt för humanoida och kollaborativa robotsystem. Tillverkare bör behandla efterlevnad som en pågående process, inte en engångscertifieringsövning.
ISO 10218 och säkerhet för industrirobotar
ISO 10218 är den grundläggande internationella standarden för säkerhet för industrirobotar. Den består av två delar:
- ISO 10218-1 omfattar säkerhetskraven för själva roboten – dess design, konstruktion och inbyggda skyddsåtgärder.
- ISO 10218-2 omfattar säkerheten för robotsystem och deras integration i tillverkningsmiljöer – inklusive celllayout, skyddsåtgärder och riskbedömning.
För humanoida robotar är ISO 10218 relevant men inte alltid tillräcklig på egen hand. Standarden utformades ursprungligen för traditionella industrirobotar som arbetar i inhägnade miljöer. Humanoida robotar som arbetar tillsammans med mänskliga operatörer faller under kategorin kollaborativa robotar (cobots), som dessutom styrs av ISO/TS 15066.
ISO/TS 15066 definierar fyra kollaborativa driftslägen:
- Säkerhetsklassat övervakat stopp. Roboten stannar när en människa kommer in i det delade arbetsområdet.
- Handstyrning. En människa styr fysiskt roboten genom rörelser.
- Hastighets- och avståndsövervakning. Roboten saktar ner eller stannar baserat på närheten av människor.
- Effekt- och kraftbegränsning. Roboten är konstruerad så att all kontakt med en människa håller sig under smärt- och skadetrösklar.
De flesta implementeringar av humanoida robotar inom tillverkning förlitar sig på en kombination av hastighets- och avståndsövervakning samt effekt- och kraftbegränsning. Den specifika metoden beror på de uppgifter som utförs, robotens nyttolastkapacitet och arbetsområdets layout.
Tillverkare bör samarbeta med sin robotleverantör och en kvalificerad säkerhetsintegratör för att avgöra vilka kollaborativa lägen som gäller för deras implementering och för att validera efterlevnad genom testning.
EU:s maskinförordning 2023/1230
EU:s maskinförordning (2023/1230) är efterföljaren till det långvariga maskindirektivet (2006/42/EC). Den trädde i kraft 2023 och blir fullt tillämplig i januari 2027, med en övergångsperiod under vilken tillverkare kan följa antingen det gamla direktivet eller den nya förordningen.
Den nya förordningen introducerar flera ändringar som är direkt relevanta för implementeringar av humanoida robotar:
Digital dokumentation. Förordningen tillåter att teknisk dokumentation och instruktioner tillhandahålls i digitalt format, vilket minskar bördan av pappersbaserade efterlevnadsregister. För robotflottor som hanteras via mjukvaruplattformar stämmer detta väl överens med centraliserade dokumentationsmetoder.
Krav på cybersäkerhet. För första gången adresserar maskinförordningen uttryckligen cybersäkerhet. Humanoida robotar som är anslutna till nätverk – vilket i princip är alla – måste skyddas mot obehörig åtkomst, manipulering och datakorruption. Detta inkluderar säkra programvaruuppdateringsmekanismer, åtkomstkontroller och nätverkssäkerhetsåtgärder.
Väsentlig ändring. Förordningen klargör när ändringar av befintliga maskiner utlöser en ny bedömning av överensstämmelse. För humanoida robotar som får frekventa programvaruuppdateringar (nya arbetsflöden, uppdaterade AI-modeller, ändrade säkerhetsparametrar) är det avgörande att förstå när en uppdatering utgör en "väsentlig ändring". Inte varje programvaruuppdatering utlöser en ny bedömning, men ändringar som påverkar robotens säkerhetsfunktioner eller avsedda användning gör det sannolikt.
Självlärande system. Förordningen erkänner att vissa maskiner innehåller AI- och maskininlärningsfunktioner. För dessa system måste tillverkare säkerställa att maskinen förblir säker under hela sin inlärningsprocess – inte bara vid den initiala implementeringen. Detta har direkta konsekvenser för humanoida robotar som anpassar sitt beteende baserat på driftserfarenhet.
För att följa EU:s maskinförordning måste tillverkare som implementerar humanoida robotar:
- Utföra en grundlig riskbedömning som täcker alla förutsebara faror
- Tillämpa väsentliga hälso- och säkerhetskrav (EHSR) enligt definitionen i bilaga III
- Förbereda teknisk dokumentation (som nu kan vara digital)
- Utfärda en EU-försäkran om överensstämmelse
- Fästa CE-märkningen
Robotens OEM är vanligtvis ansvarig för CE-märkning av själva roboten. Men tillverkaren som implementerar roboten är ansvarig för att säkerställa att hela systemet – robot, arbetsområde, integration och driftsprocedurer – är säkert och följer regelverket.
Konsekvenser av EU:s AI-förordning
EU:s AI-förordning (Förordning 2024/1689) är världens första omfattande reglering av artificiell intelligens. Den trädde i kraft i augusti 2024, med olika bestämmelser som blir tillämpliga enligt en stegvis tidslinje fram till 2027.
För humanoida robotar är AI-förordningen relevant eftersom dessa robotar styrs av AI-system – från perception och navigering till uppgiftsplanering och mänsklig interaktion. AI-förordningen klassificerar AI-system i riskkategorier, och klassificeringen avgör de regulatoriska kraven.
AI-system med hög risk. AI-system som används som säkerhetskomponenter i produkter som i sig är föremål för tredjepartsbedömning av överensstämmelse (som maskiner under maskinförordningen) klassificeras som högrisk. Detta innebär att AI-systemen som styr humanoida robotar i tillverkningsmiljöer mycket sannolikt kommer att klassificeras som högrisk enligt AI-förordningen.
AI-system med hög risk måste uppfylla krav som inkluderar:
- Riskhantering. En kontinuerlig riskhanteringsprocess under hela AI-systemets livscykel.
- Datastyrning. Tränings-, validerings- och testdatauppsättningar måste uppfylla kvalitetskriterier.
- Teknisk dokumentation. Detaljerad dokumentation av AI-systemets design, utveckling och avsedda syfte.
- Registerhållning. Automatisk loggning av händelser under drift för att möjliggöra spårbarhet.
- Transparens. Tydlig information till implementerare om AI-systemets kapacitet, begränsningar och avsedda användning.
- Mänsklig tillsyn. AI-systemet måste utformas för att möjliggöra effektiv mänsklig tillsyn, inklusive förmågan att ingripa och åsidosätta.
- Noggrannhet, robusthet och cybersäkerhet. AI-systemet måste uppnå lämpliga nivåer av noggrannhet och vara motståndskraftigt mot fel, brister och fientliga attacker.
För tillverkare som implementerar humanoida robotar är den praktiska konsekvensen att de behöver insyn i de AI-system som körs på deras robotar. Detta innebär att samarbeta med sin robotleverantör och mjukvaruleverantör för att säkerställa att nödvändig dokumentation, loggning och tillsynsmekanismer finns på plats.
Riskbedömning per implementering
En av de viktigaste efterlevnadsaktiviteterna är den implementeringsspecifika riskbedömningen. Detta går utöver den allmänna riskbedömning som utförs av robotens OEM. Den utvärderar de specifika faror som finns i din anläggning, med dina arbetare, som utför dina uppgifter.
En grundlig implementeringsspecifik riskbedömning bör omfatta:
Fysiska faror. Vilka är de potentiella kontaktsituationerna mellan roboten och mänskliga arbetare? Vilka krafter och hastigheter är involverade? Finns det klämpunkter, krosszoner eller områden där en arbetare kan bli instängd?
Miljöfaror. Vilka är golvförhållandena? Finns det sluttningar, hinder eller våta ytor? Hur är belysningen? Finns det extrema temperaturer som kan påverka robotens prestanda?
Uppgiftsspecifika faror. Vilka föremål hanterar roboten? Är de vassa, heta, tunga eller ömtåliga? Vad händer om roboten tappar ett föremål? Vilka är konsekvenserna av en felaktigt utförd uppgift?
Interaktionsfaror. Hur interagerar mänskliga arbetare med roboten? Finns det delade gångvägar? Delade arbetsstationer? Överlämningspunkter där en människa tar emot ett föremål från roboten?
Cybersäkerhetsfaror. Vad händer om robotens nätverksanslutning störs? Vad händer om en obehörig användare får åtkomst till systemet för flottahantering? Vad händer om en programvaruuppdatering introducerar en bugg i säkerhetskritiskt beteende?
Riskbedömningen bör resultera i en dokumenterad lista över faror, riskklassificeringar och åtgärder för att minska riskerna. Den bör ses över när implementeringen ändras – nya uppgifter, nya arbetsområdeslayouter, nya robotmodeller eller betydande programvaruuppdateringar.
Säkerhet-genom-design i plattformar för robotimplementering
Mjukvaruplattformen som används för att bygga arbetsflöden och hantera humanoida robotar spelar en avgörande roll för säkerheten. En välutformad plattform inbäddar säkerhet på arkitektonisk nivå, snarare än att behandla det som ett tillägg.
Viktiga säkerhet-genom-design-principer för dessa plattformar inkluderar:
Beteendegränser. Plattformen bör upprätthålla hårda gränser för robotbeteende – maximala hastigheter, kraftgränser, tillåtna arbetszoner – som inte kan åsidosättas av uppgiftsinstruktioner eller AI-inlärning. Dessa gränser bör vara konfigurerbara per implementering och per robotmodell.
Validering före exekvering. När ett nytt arbetsflöde byggs eller plattformen genererar uppgiftsinstruktioner, bör den validera dessa instruktioner mot säkerhetsregler innan de skickas till roboten. Uppgifter som bryter mot säkerhetsbegränsningar bör avvisas med en tydlig förklaring.
Revisionsspår. Varje instruktion som skickas till varje robot bör loggas, tillsammans med instruktionens källa (mänsklig operatör, arbetsflödesbyggare, automatiserat schema) och resultatet. Detta skapar den spårbarhet som krävs av både maskinförordningen och AI-förordningen.
Graceful degradation (graciös nedgradering). När en robot stöter på en oväntad situation, bör plattformen som standard anta ett säkert beteende – stoppa, dra sig tillbaka till en säker position eller begära mänskligt ingripande. Systemet bör aldrig "gissa" sig igenom ett tvetydigt säkerhetsscenario.
Rollbaserad åtkomstkontroll. Inte alla användare bör kunna ändra säkerhetsparametrar. Plattformen bör upprätthålla rollbaserade åtkomstkontroller som skiljer operativa uppgifter (tilldela arbetsflöden, schemaläggning) från säkerhetskonfiguration (hastighetsgränser, krafttrösklar, zongränser).
Praktisk checklista för efterlevnad
För tillverkare som förbereder sig för att implementera humanoida robotar i en europeisk tillverkningsmiljö, här är en praktisk checklista:
Före upphandling:
- [ ] Bekräfta att roboten har CE-märkning enligt tillämpligt direktiv eller förordning
- [ ] Begär EU-försäkran om överensstämmelse och teknisk dokumentation från OEM
- [ ] Verifiera vilka kollaborativa driftslägen roboten stöder (ISO/TS 15066)
- [ ] Förstå de AI-system som används och deras riskklassificering enligt EU:s AI-förordning
- [ ] Utvärdera flottahanteringsplattformens säkerhetsfunktioner (beteendegränser, revisionsspår, åtkomstkontroller)
Före implementering:
- [ ] Utför en implementeringsspecifik riskbedömning som täcker fysiska, miljömässiga, uppgiftsspecifika, interaktions- och cybersäkerhetsfaror
- [ ] Utforma arbetsområdets layout med säkerhetszoner, nödstopp och tydlig skyltning
- [ ] Konfigurera robotens beteendegränser (hastighet, kraft, arbetszoner) lämpliga för implementeringen
- [ ] Upprätta utbildningsprogram för operatörer som täcker normal drift, nödprocedurer och säkerhetsprotokoll
- [ ] Inrätta övervaknings- och loggningssystem för regulatorisk spårbarhet
Under drift:
- [ ] Övervaka robotbeteende och flottans prestanda kontinuerligt
- [ ] Granska och uppdatera riskbedömningen när uppgifter, layouter eller programvara ändras
- [ ] Upprätthålla incidentloggar och register över nära-öga-händelser
- [ ] Säkerställ att programvaruuppdateringar utvärderas för säkerhetspåverkan före implementering
- [ ] Utför periodiska säkerhetsrevisioner med kvalificerad personal
Löpande:
- [ ] Följ regulatoriska utvecklingar – bestämmelserna i EU:s AI-förordning fasas fortfarande in
- [ ] Engagera dig i branschspecifika arbetsgrupper för säkerhetsstandarder för humanoida robotar
- [ ] Granska OEM:s säkerhetsråd och tillämpa patchar omgående
- [ ] Dokumentera alla efterlevnadsaktiviteter för potentiell regulatorisk inspektion
Att gå framåt säkert
De regulatoriska kraven för implementering av humanoida robotar i Europa är krävande, men de är inte oöverstigliga. De återspeglar en legitim oro för arbetstagares säkerhet och allmänhetens förtroende för AI-drivna system.
Tillverkare som närmar sig efterlevnad proaktivt – genom att bygga in det i sin implementeringsplanering från dag ett – kommer att upptäcka att processen faktiskt förbättrar deras verksamhet. En grundlig riskbedömning identifierar verkliga faror. Korrekt dokumentation skapar institutionell kunskap. Revisionsspår möjliggör kontinuerlig förbättring.
De tillverkare som kämpar med efterlevnad är vanligtvis de som behandlar det som en eftertanke – implementerar först och försöker eftermontera säkerhetsåtgärder senare. Denna strategi är dyrare, mer störande och mer benägen att resultera i brister.
Slutsatsen: implementering av humanoida robotar i Europa är absolut genomförbart inom det nuvarande regelverket. Det kräver helt enkelt planering, rätt partners och ett engagemang för säkerhet som en första princip snarare än en skyldighet.